Altyapı · Cloud-Native
Tek bir tanımdan, talep üzerine eksiksiz bulut ortamları
Bir ekip ortam talep eder; ağ, bir Kubernetes cluster'ı, özel bir veritabanı, secret deposu ve erişim kuralları gelir — her seferinde aynı şekilde, otomatik olarak oluşturulur ve düzende tutulur.
Proof of concept: Crossplane Azure Ortam Fabrikası
Nerede işe yarar
- Geliştirme ve test ortamlarını dakikalar içinde ayağa kaldırmak
- Her bulut kaynağında şirket standartlarını uygulamak
- Tam bulut yetkisi vermeden geliştiricilere self-servis sunmak
Sayfanın devamı teknik detaylar: nasıl geliştirildiği ve sınırlarının neler olduğu.
Teknik problem
Azure'da eksiksiz bir ekip ortamı kurmak — ağ, AKS cluster'ı, özel PostgreSQL veritabanı, Key Vault ve erişim kontrolü — genellikle birkaç araç ve hat gerektirir.
Mimari nasıl çalışıyor
- 01 · Claim
Ekip, namespace'e ait tek bir ortam claim'i uygular.
- 02 · XRD
Composite Resource Definition, self-servis API'yi ve parametrelerini tanımlar.
- 03 · Composition
Claim'i resource group'lara, VNet ve subnet'lere, AKS'e, özel PostgreSQL'e, Key Vault'a ve RBAC atamalarına eşler.
- 04 · Provider'lar
Crossplane Azure provider'ları yönetilen kaynakları oluşturur ve sürekli uzlaştırır.
Neyi araştırıyorduk
Bir platform ekibinin eksiksiz bulut ortamlarını self-servis bir Kubernetes API'si olarak sunup sunamayacağını; böylece uygulama ve altyapı değişikliklerinin aynı deklaratif, GitOps dostu iş akışını izleyip izleyemeyeceğini.
Neden bu yaklaşım
Terraform altyapı kurmakta mükemmeldir ama cluster'ın dışında, ayrı hatlarda yaşar. Crossplane altyapıyı Kubernetes control plane'inin sürekli uzlaştırması altında tutar ve platform ekibinin her bulut ayarını açmak yerine dar, görüş sahibi bir API yayımlamasına olanak tanır.
Neler geliştirildi
Provider kurulumu ve yapılandırması, composite resource definition, altı Azure servis alanını kapsayan bir composition function ve composition, ayrıca adım adım kurulum ve sorun giderme talimatlarıyla örnek bir ortam claim'i.
Ne gösteriyor
Özel ağa sahip çok servisli bir ortam tek bir deklaratif taleple ifade edilebilir ve composition, standartların — isimlendirme, ağ, erişim — uygulandığı tek yer hâline gelir.
Sınırlamalar ve sonraki adımlar
- Kurulum Owner rolüne sahip bir service principal ile kimlik doğrular; gerçek bir platform daha dar roller ve workload identity kullanmalıdır.
- Tek bir ortam tipini kapsar; gerçek platformlar genellikle versiyonlanmış composition'lar ve ortama göre boyutlandırma gerektirir.
İlgili yazılar
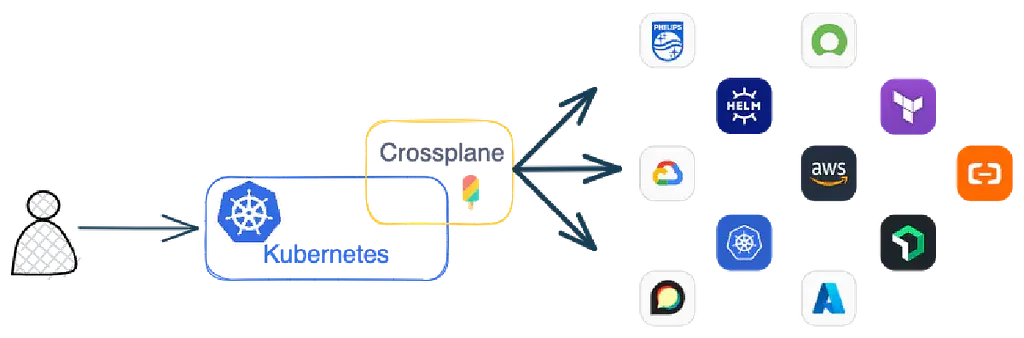
From Terraform to Crossplane: Unifying Apps and Infrastructure Under Kubernetes
Uygulamaların Kubernetes'te, altyapının ayrı Terraform hatlarında yaşadığı "iki dünya" problemini ele alıyor. Crossplane'in XRD, Composition ve Claim yapıları, GitOps ile uyumu ve pratik bir Azure örneği.